Les contrôles anti-robot servent à filtrer les requêtes automatiques sans bloquer durablement les visiteurs réels. Une vérification réussie dépend souvent du navigateur, des cookies, de JavaScript et de l’heure réglée sur l’appareil. Une authentification de compte reste distincte d’un captcha, même si les deux mécanismes se complètent.
- Un test anti-robot demande généralement JavaScript et les cookies de session.
- Une connexion instable, un VPN ou des extensions agressives peuvent provoquer une boucle.
- La vérification humaine ne demande jamais un mot de passe envoyé par e-mail.
- Les protections comme Anubis analysent le navigateur avant de donner accès à une page.




Comprendre le captcha et la vérification humaine sur un site
Un captcha n’est pas un examen destiné à juger une personne. C’est un petit contrôle placé entre un navigateur et un service en ligne. Son but est de distinguer une navigation ordinaire d’une série de requêtes exécutées par un programme. Les robots peuvent créer des comptes, envoyer des formulaires en masse, relever les prix d’une boutique ou tenter des milliers de mots de passe. Un site reçoit alors une charge qui ralentit les lecteurs réels et augmente les risques de fraude.
La forme la plus connue demande de cocher une case, de reconnaître des images ou de recopier quelques caractères. Ces épreuves visibles restent utilisées, mais beaucoup de plateformes pratiquent désormais une verification automatique en arrière-plan. Le service observe des signaux techniques. Il vérifie la présence de JavaScript, la gestion des cookies, la cohérence du navigateur et le rythme des requêtes. Un humain peut donc parfois passer sans remplir de case, tandis qu’un script est arrêté avant l’affichage de la page.
Une protection contre les robots ne doit pas être confondue avec l’identification utilisateur. Cocher un captcha prouve seulement que la session ressemble à une navigation humaine. Cela ne prouve ni votre identité civile ni que vous êtes propriétaire d’un compte. Pour accéder à un espace personnel, le site peut ensuite demander une adresse e-mail, un mot de passe et un second facteur. Chaque étape a sa fonction et il faut les suivre dans cet ordre plutôt que de répéter frénétiquement les mêmes clics.
Le délai habituel d’un contrôle proprement configuré se compte en quelques secondes. Si la page revient à son point de départ durant plus de 30 secondes, le souci se situe souvent dans l’environnement de navigation. Fermez les onglets qui chargent intensément, attendez la fin du chargement, puis actualisez une seule fois. Dix actualisations rapides ressemblent à un comportement automatique et peuvent faire monter le niveau de contrôle demandé.
Lire les indices affichés sans livrer ses informations sensibles
Un contrôle légitime explique qu’une vérification est en cours et vous redirige ensuite vers la page demandée. Il peut afficher le nom du dispositif utilisé ou demander l’autorisation de stocker un cookie temporaire. Ce cookie sert généralement à retenir que le navigateur a passé le filtre pendant une durée limitée. Il n’est pas nécessaire de communiquer un numéro de carte bancaire, un code reçu par SMS ou le mot de passe de votre messagerie pour réussir cette étape.
Une demande de mot de passe dans une fenêtre qui ne correspond pas au domaine visité doit arrêter la procédure. Regardez l’adresse complète dans la barre du navigateur. Le nom de domaine doit être celui du service auquel vous vouliez accéder, sans orthographe approchante ni ajout inhabituel. Cette vérification manuelle prend 10 secondes et évite de saisir des données dans une imitation de page.
Certains sites utilisent un générateur de captcha pour renouveler l’épreuve lorsqu’elle a expiré. Recommencez avec l’image ou le code nouvellement affiché. Ne cherchez pas à deviner les caractères peu lisibles. Utilisez le bouton de renouvellement ou l’option audio lorsqu’elle existe. Les services accessibles proposent souvent ce choix afin de ne pas exclure les personnes qui rencontrent une difficulté visuelle ou de lecture.
La sécurité en ligne fonctionne mieux lorsque les gestes restent calmes et ordonnés. Lire le message, vérifier l’adresse du site, autoriser les fonctions nécessaires, puis poursuivre suffit dans la majorité des cas. Un contrôle qui s’achève normalement vous ramène à la page demandée sans vous demander d’informations privées supplémentaires.
Préparer votre navigateur pour réussir un test anti-robot
La plupart des échecs de captcha viennent d’un réglage courant. Un navigateur récent, mis à jour, garde mieux la compatibilité avec les protections actuelles. Ouvrez les paramètres et installez les mises à jour disponibles avant de recommencer. Un appareil qui n’a pas reçu de mise à jour depuis plusieurs mois peut employer des composants anciens, notamment pour le chiffrement ou JavaScript, ce qui gêne certaines pages de contrôle.
Les cookies sont souvent la pièce qui manque. Un site pose un cookie de session après la vérification humaine pour éviter de vous soumettre au même écran à chaque clic. Si le navigateur refuse tous les cookies sans exception, il ne peut pas mémoriser le résultat. Autorisez temporairement les cookies du domaine consulté, passez le contrôle, puis revenez à vos préférences habituelles. Cette autorisation ciblée est plus mesurée qu’un déblocage global.
JavaScript doit aussi être actif pour le domaine concerné. Beaucoup de pages anti-bot calculent localement une petite épreuve avant de demander l’accès au serveur. Ce calcul peut confirmer que le navigateur exécute bien les fonctions attendues. Un bloqueur de scripts, un navigateur très durci ou une extension de confidentialité peut empêcher cette action. Désactivez l’extension uniquement pour le site de confiance, rechargez la page, puis réactivez-la après la visite.
| Symptôme observé | Cause fréquente | Geste à faire |
|---|---|---|
| Retour permanent vers le même écran | Cookie de session bloqué | Autoriser le cookie du domaine puis recharger une fois |
| Message indiquant JavaScript requis | Script désactivé ou filtré | Autoriser JavaScript pour cette adresse précise |
| Captcha qui expire aussitôt | Heure de l’appareil incorrecte | Activer le réglage automatique de la date et de l’heure |
| Images qui ne s’affichent pas | Réseau filtré ou extension de blocage | Tester sans extension ou sur un autre réseau fiable |
Régler l’heure, le réseau et les extensions avec méthode
Vérifiez la date, le fuseau horaire et l’heure automatique. Une différence de plusieurs minutes peut invalider un jeton temporaire. Les services de protection génèrent en effet des preuves valables peu de temps. Si l’horloge de l’appareil retarde de 15 minutes, le serveur peut considérer qu’un jeton vient déjà d’expirer. Le réglage automatique fourni par le système d’exploitation évite ce décalage.
Un VPN n’est pas systématiquement interdit. Pourtant, une adresse IP partagée par des milliers de personnes ou associée à un trafic anormal peut entraîner un contrôle plus strict. Désactivez le VPN seulement si vous faites confiance au réseau employé et si votre besoin de confidentialité le permet. Sur un Wi-Fi public, préférez attendre un réseau personnel plutôt que d’abaisser toutes vos protections.
Le mode navigation privée est utile pour un test ponctuel. Il lance une session sans une partie des données enregistrées et aide à repérer un cookie corrompu. Il peut aussi bloquer davantage de traceurs par défaut selon le navigateur. Si le contrôle marche en navigation privée mais pas dans une fenêtre habituelle, effacez les données du seul site concerné plutôt que l’ensemble de votre historique.
Gardez une approche de couture précise. On ne démonte pas toute une machine parce qu’un fil accroche dans le guide-fil. Ici, modifiez un réglage à la fois, rechargez la page, puis observez le résultat. Cette méthode évite de perdre une préférence utile et permet d’identifier le blocage réel.
Passer une authentification sans confondre protection et collecte de données
L’authentification intervient après le filtre anti-bot lorsque vous entrez dans un compte. Le captcha réduit les inscriptions automatisées et les tentatives massives. Le mot de passe, lui, contrôle l’accès au compte. L’authentification à deux facteurs ajoute une preuve supplémentaire, par exemple un code dans une application dédiée ou une clé physique. Ces mécanismes se superposent sans se remplacer.
Utilisez un mot de passe différent pour chaque compte. Une formule de 14 caractères ou plus, créée et stockée dans un gestionnaire de mots de passe réputé, résiste mieux à la réutilisation involontaire. Un mot de passe identique sur une boutique, une messagerie et un réseau social transforme une fuite locale en problème plus large. Le captcha ne protège pas contre cette réutilisation, car il n’empêche pas une personne ayant déjà obtenu le mot de passe de se connecter.
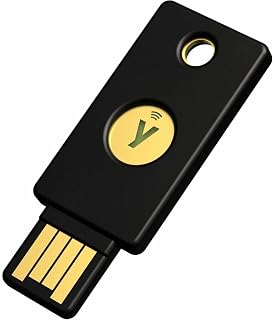
Une clé de sécurité compatible FIDO2 évite de recopier un code sur une page frauduleuse. Elle vérifie le domaine auquel elle répond. Pour une personne qui administre un site, gère des achats ou conserve des documents personnels en ligne, ce support constitue une solution solide. Comptez souvent entre 25 et 60 euros pour une clé USB ou USB-C. Une application d’authentification gratuite reste une alternative correcte si l’achat n’est pas justifié.
Les codes reçus par SMS sont préférables à l’absence de second facteur, mais ils peuvent être détournés lors d’une fraude au remplacement de carte SIM. Une application générant des codes temporaires réduit ce risque. Notez les codes de récupération fournis par le service sur papier et rangez-les hors du téléphone. Ne les photographiez pas et ne les envoyez pas dans votre boîte e-mail principale.
Reconnaître la différence entre un contrôle normal et une tentative de fraude
Un service sérieux ne vous presse pas par un message alarmant. Il ne demande pas non plus de résoudre un captcha pour « débloquer » immédiatement un paiement inattendu. Arrêtez-vous si une page combine un contrôle anti-robot avec une demande de code bancaire, de pièce d’identité ou de code de récupération. Passez par l’adresse officielle enregistrée dans vos favoris ou tapez l’adresse connue dans le navigateur.
Les e-mails peuvent contenir de vrais liens de connexion, mais le chemin le plus propre consiste à ouvrir directement le site, puis à consulter les notifications depuis votre compte. Cette habitude réduit l’effet des messages imitant une alerte de sécurité. Les fautes de langue ne suffisent pas à distinguer une fraude, car les pages copiées sont désormais souvent bien rédigées. L’adresse, le domaine et la nature exacte de la demande restent des repères plus fiables.
Pour approfondir la différence entre épreuve technique et connexion personnelle, cette page sur la preuve de navigation humaine détaille les vérifications à effectuer dans le navigateur. Un autre guide sur le contrôle d’accès anti-robot aide à repérer les boucles de validation sans toucher aux réglages inutiles.
Un compte correctement protégé ne dépend jamais d’une seule barrière. Le contrôle humain réduit le trafic automatisé, tandis qu’un mot de passe unique et un second facteur protègent l’accès individuel. Cette séparation des tâches rend les alertes plus faciles à comprendre.
Résoudre une boucle de vérification humaine sans contourner la sécurité
Une boucle apparaît lorsque le site vous redemande le même contrôle après une validation correcte. Le geste à éviter consiste à chercher un moyen de contourner la protection. Cela peut entraîner un blocage durable et fragiliser votre appareil. Cherchez plutôt ce qui empêche le navigateur d’enregistrer ou de transmettre la preuve de passage.
Commencez par fermer la page, puis relancez le navigateur. Ouvrez une seule fenêtre et entrez directement l’adresse du site. Supprimez les données de navigation liées à ce domaine si le problème revient. Dans la plupart des navigateurs, la recherche des données de site permet de supprimer cookies et stockage local sans effacer les mots de passe de tous les autres services. Reconnectez-vous ensuite et acceptez les éléments techniques nécessaires à la session.
Examinez les extensions installées. Les bloqueurs de publicité, protections contre le pistage, outils de changement d’agent utilisateur et modules de proxy peuvent modifier les requêtes. Désactivez-les un par un pour le domaine visité. Rechargez après chaque essai. Cette vérification prend souvent 5 à 10 minutes, mais elle évite de désactiver toute la protection du navigateur par impatience.
Un réseau professionnel ou universitaire peut aussi filtrer des scripts, des images ou des domaines externes utilisés par un fournisseur de captcha. Dans ce cas, testez depuis une connexion mobile personnelle ou demandez au responsable réseau si un filtrage empêche l’accès. Ne communiquez pas vos identifiants au support par messagerie non sécurisée. Décrivez le message affiché, l’heure de l’essai et le navigateur utilisé.
Garder une trace utile pour le support du site
Préparez trois informations avant de contacter un service. Notez l’adresse exacte de la page, le texte précis du message et l’heure locale. Ajoutez le nom et la version du navigateur si vous les connaissez. Une capture d’écran peut aider, à condition de masquer nom, adresse e-mail, numéro de commande et tout code personnel. Ces détails permettent au support de vérifier les journaux sans vous demander de données sensibles.
Un site protégé par Anubis peut annoncer clairement sa présence dans son pied de page. Les informations techniques indiquent parfois « Protected by Anubis From Techaro », la version installée, ainsi que le crédit de la mascotte conçue par CELPHASE. La mention d’une version telle que 1.22.0 identifie le logiciel en service à cet instant. Elle ne donne aucun accès et ne doit pas servir à chercher une faiblesse.
Anubis se place avant la page demandée afin de freiner les collectes automatisées et certains abus de robots. Cette démarche protège aussi les petits sites, qui n’ont pas toujours les moyens d’absorber des milliers de requêtes. L’indication « Made with love in Canada » relève du crédit du projet et non d’une demande à remplir. Lisez les textes visibles, mais ne copiez jamais de jeton, d’identifiant de session ou de code affiché dans les outils du navigateur.
Si le problème persiste sur deux navigateurs récents et deux réseaux distincts, le blocage peut venir du service lui-même. Attendez une heure avant de relancer une demande, puis contactez le site par son canal officiel. Une demande claire, datée et sans informations secrètes donne au support les éléments utiles pour rétablir l’accès.
Mettre en place une routine de sécurité en ligne durable
La protection contre les robots est plus efficace lorsqu’elle s’inscrit dans des habitudes simples. Mettez à jour le navigateur, le système et les extensions. Vérifiez les mises à jour une fois par mois. Les correctifs réparent des défauts qui peuvent toucher la navigation, le stockage des cookies ou la protection des comptes. Cette routine demande moins de 15 minutes sur un ordinateur personnel.
Conservez un navigateur principal avec vos réglages habituels et un second navigateur propre pour les tests. Le second ne doit pas devenir un espace sans protection. Installez-le, maintenez-le à jour et gardez peu d’extensions. Il sert à vérifier si un blocage vient de votre configuration ordinaire. Cette séparation ressemble à une paire de ciseaux réservée au tissu et une autre réservée au papier : l’outil reste plus lisible lorsqu’il garde une fonction précise.
Surveillez les notifications de connexion de vos comptes importants. Une alerte pour un appareil inconnu demande une réaction rapide. Changez alors le mot de passe depuis le site officiel, déconnectez les sessions que vous ne reconnaissez pas et vérifiez le second facteur. Le changement de mot de passe doit être suivi d’un contrôle des adresses e-mail et numéros de récupération, car un intrus peut tenter de les modifier pour revenir plus tard.
Ne partagez pas vos codes de validation. Une personne qui vous les réclame au téléphone ou dans une messagerie essaie de franchir l’étape d’authentification à votre place. Le support légitime peut vous expliquer comment retrouver un code, mais il n’a pas besoin que vous le lisiez. Cette règle reste valable même si le correspondant utilise le logo ou le nom d’un service connu.
Choisir des réglages proportionnés à votre usage
Les réglages les plus stricts ne sont pas toujours les plus pratiques. Bloquer tout JavaScript et tous les cookies rend une partie des sites inutilisables, y compris des espaces administratifs ou des bibliothèques numériques. Préférez les permissions par site. Autorisez temporairement ce qui est nécessaire à un domaine de confiance et retirez l’autorisation lorsque vous n’en avez plus l’usage. Vous gardez ainsi un contrôle précis sans créer de panne artificielle.
Une personne qui utilise des services bancaires, stocke des documents ou administre une boutique a intérêt à activer une clé de sécurité ou une application d’authentification. Pour une consultation ponctuelle de sites publics, un navigateur mis à jour et une gestion saine des mots de passe apportent déjà une base sérieuse. Le budget doit suivre le risque réel, comme le choix d’une aiguille 80/12 pour une popeline et d’une 90/14 pour un denim de 300 g/m².
Les outils anti-bot évoluent parce que les scripts évoluent aussi. Cela explique qu’une vérification humaine puisse changer de forme sans annoncer un problème sur votre compte. Gardez la même méthode. Vérifiez l’adresse, autorisez les éléments nécessaires, protégez votre authentification et stoppez toute demande de secret. Une navigation stable laisse les protections travailler sans vous priver de l’accès légitime.
{« @context »: »https://schema.org », »@type »: »FAQPage », »mainEntity »:[{« @type »: »Question », »name »: »Pourquoi un captcha revient-il sans cesse ? », »acceptedAnswer »:{« @type »: »Answer », »text »: »Le navigateur bloque souvent le cookie de session, JavaScript, une ressource nu00e9cessaire ou utilise une heure incorrecte. Autorisez temporairement les fonctions du domaine, vu00e9rifiez lu2019horloge, puis rechargez une seule fois. »}},{« @type »: »Question », »name »: »Un test anti-robot peut-il demander mon mot de passe ? », »acceptedAnswer »:{« @type »: »Answer », »text »: »Non. Un contru00f4le humain valide une session de navigation. Le mot de passe relu00e8ve de lu2019authentification du compte et ne doit jamais u00eatre transmis dans une fenu00eatre impru00e9vue ou par e-mail. »}},{« @type »: »Question », »name »: »Faut-il du00e9sactiver son VPN pour passer une vu00e9rification humaine ? », »acceptedAnswer »:{« @type »: »Answer », »text »: »Pas systu00e9matiquement. Un VPN peut du00e9clencher un contru00f4le supplu00e9mentaire si son adresse IP est tru00e8s partagu00e9e. Ne le du00e9sactivez que sur un ru00e9seau de confiance et uniquement si cela ru00e9pond u00e0 votre besoin. »}},{« @type »: »Question », »name »: »Que faire si Anubis bloque encore lu2019accu00e8s apru00e8s plusieurs essais ? », »acceptedAnswer »:{« @type »: »Answer », »text »: »Testez un navigateur ru00e9cent avec les extensions du00e9sactivu00e9es pour le site, puis un second ru00e9seau. Si le blocage demeure, contactez le site via son canal officiel avec lu2019heure, lu2019adresse de la page et le message affichu00e9, sans envoyer de code ni de mot de passe. »}}]}Pourquoi un captcha revient-il sans cesse ?
Le navigateur bloque souvent le cookie de session, JavaScript, une ressource nécessaire ou utilise une heure incorrecte. Autorisez temporairement les fonctions du domaine, vérifiez l’horloge, puis rechargez une seule fois.
Un test anti-robot peut-il demander mon mot de passe ?
Non. Un contrôle humain valide une session de navigation. Le mot de passe relève de l’authentification du compte et ne doit jamais être transmis dans une fenêtre imprévue ou par e-mail.
Faut-il désactiver son VPN pour passer une vérification humaine ?
Pas systématiquement. Un VPN peut déclencher un contrôle supplémentaire si son adresse IP est très partagée. Ne le désactivez que sur un réseau de confiance et uniquement si cela répond à votre besoin.
Que faire si Anubis bloque encore l’accès après plusieurs essais ?
Testez un navigateur récent avec les extensions désactivées pour le site, puis un second réseau. Si le blocage demeure, contactez le site via son canal officiel avec l’heure, l’adresse de la page et le message affiché, sans envoyer de code ni de mot de passe.