En bref
- Une vérification humaine sert à filtrer les scripts automatisés sans transformer chaque visite en parcours pénible.
- Le captcha, le test antispam et l’authentification analysent souvent plusieurs signaux, pas seulement une case à cocher.
- Un navigateur à jour, les cookies autorisés pour le site et une connexion stable résolvent une grande partie des blocages.
- La biométrie ne doit pas être exigée pour une simple lecture de page ; elle concerne surtout des accès sensibles.
- Un outil anti-bot bien réglé protège les formulaires, les comptes et les ressources du site tout en laissant passer les interactions humaines normales.
Les protections contre les robots apparaissent souvent au moment où l’on veut lire un tutoriel, envoyer un formulaire ou ouvrir une page de compte. Elles peuvent demander de cocher une case, de patienter quelques secondes ou de résoudre une image. Ce contrôle n’évalue pas votre valeur comme visiteur : il cherche simplement à distinguer une navigation réelle d’une requête envoyée en série par un programme.




Comprendre la vérification humaine pour prouver que vous n’êtes pas un robot
Une vérification humaine est un contrôle placé entre un site et son visiteur. Son rôle est de freiner les logiciels qui créent des comptes en masse, publient des messages indésirables ou téléchargent des pages à une cadence irréaliste. Un navigateur humain charge une page, lit une consigne, déplace un curseur, remplit un champ puis valide. Un robot peut répéter cette opération plusieurs milliers de fois en quelques minutes.
Le mot captcha désigne historiquement un test destiné à différencier une personne d’un programme. Les premières versions proposaient des lettres déformées à recopier. Elles ont été largement utilisées, puis contournées par des systèmes de reconnaissance de caractères et parfois rendues difficiles par les personnes ayant des troubles visuels ou moteurs. Les dispositifs récents observent davantage le contexte technique et le comportement de navigation.
Le site peut ainsi vérifier si le navigateur accepte JavaScript, si les cookies nécessaires sont disponibles et si les requêtes arrivent à une vitesse cohérente. Il peut aussi relever des signaux comme la répétition d’adresses réseau, l’absence de mouvements entre deux actions ou l’envoi d’un formulaire rempli instantanément. Aucun de ces éléments ne devrait, pris isolément, suffire à déclarer qu’une personne est automatisée. C’est l’ensemble qui forme un niveau de confiance.
Ce que le site contrôle réellement pendant un test antispam
Un test antispam ne lit pas vos pensées et ne connaît pas votre identité civile par défaut. Il compare principalement des données de session. Une session commence lorsque vous ouvrez une page et se poursuit tant que votre navigateur conserve les éléments nécessaires à l’échange avec le serveur. Si vous bloquez tous les cookies, si vous videz la session entre chaque clic ou si une extension coupe les scripts utiles, le contrôle peut échouer.
Les gestes simples donnent souvent les meilleurs résultats. Ouvrez la page dans un navigateur récent. Attendez que son chargement soit terminé. Lisez le message affiché avant de cliquer. Évitez d’actualiser cinq fois de suite, car cette succession ressemble à une tentative automatisée ou à une connexion instable. Sur ordinateur, comptez 10 à 20 secondes avant de conclure que le module ne répond pas.
| Situation rencontrée | Cause fréquente | Geste à effectuer |
|---|---|---|
| La case captcha tourne sans fin | Cookie ou script bloqué | Autorisez temporairement les cookies et JavaScript du site concerné |
| Le contrôle revient après validation | Adresse réseau partagée ou VPN mal reconnu | Désactivez le VPN pour cet accès ou changez de réseau |
| Les images ne s’affichent pas | Extension de blocage trop stricte | Mettez le site en liste d’autorisation puis rechargez une fois |
| Le formulaire est refusé | Validation trop rapide ou champs incohérents | Remplissez les champs à la main et relisez avant l’envoi |
La protection Anubis, proposée par Techaro, suit cette logique de barrière légère avant l’accès à une ressource. Une page peut indiquer qu’elle utilise la version 1.22.0 d’Anubis et créditer sa mascotte à CELPHASE. Cette information décrit l’outil employé par le site, pas une erreur de votre part. Le mécanisme attend généralement qu’un navigateur exécute une petite vérification avant de poursuivre.
Une personne qui consulte un patron de couture ou une fiche de matériel n’a pas besoin de lutter contre la page. Si la vérification se répète, les réglages locaux méritent d’être examinés avant toute autre action. Le contrôle devient alors un problème technique précis, comme une canette mal placée : on repère l’élément qui bloque, on corrige un réglage, puis on reprend le fil de l’opération.
Réussir un captcha sans fragiliser votre sécurité en ligne
La sécurité en ligne dépend aussi de votre manière de répondre aux demandes de contrôle. Un captcha légitime s’affiche dans la page du site que vous avez volontairement ouverte. Il vous demande une action limitée, comme cocher une case, sélectionner quelques images ou patienter pendant une vérification. Il ne réclame pas votre mot de passe de messagerie, le code reçu par SMS pour votre banque ni l’installation d’un logiciel.
Regardez l’adresse affichée dans le navigateur avant de saisir une information. Une adresse connue, en HTTPS, avec le nom du site attendu, donne un premier repère. Un message reçu par courriel ou sur un réseau social peut imiter un contrôle anti-bot afin de vous conduire vers une copie de site. Ne suivez pas un lien imprévu pour « confirmer que vous êtes humain ». Ouvrez plutôt votre navigateur et tapez vous-même l’adresse du service.
Les bons réglages du navigateur pour les interactions humaines
Les navigateurs modernes disposent d’outils de protection utiles, mais certains réglages très stricts gênent les contrôles légitimes. Les bloqueurs de publicité, les extensions de confidentialité et les navigateurs configurés pour effacer les données à chaque fermeture peuvent supprimer les éléments utilisés par le captcha. Le bon réglage ne consiste pas à tout désactiver. Il consiste à autoriser uniquement le domaine auquel vous faites confiance, le temps d’effectuer votre démarche.
Commencez par mettre à jour votre navigateur. Chrome, Firefox, Edge et Safari corrigent régulièrement des défauts liés aux scripts web et aux certificats. Une mise à jour prend souvent moins de cinq minutes, puis demande parfois un redémarrage. Vérifiez ensuite que la date et l’heure de l’appareil sont justes. Un décalage de plusieurs minutes peut perturber certains mécanismes d’authentification temporisée.
Les connexions collectives posent un cas particulier. Dans une médiathèque, une entreprise, un hôtel ou un immeuble, plusieurs centaines de personnes peuvent partager la même adresse IP publique. Si un logiciel malveillant ou un robot a utilisé cette adresse auparavant, le site peut se montrer plus prudent. Passez alors sur votre connexion mobile, avec l’accord de votre forfait, ou attendez quelques minutes avant de recommencer. Multiplier les essais rapides aggrave rarement la situation.
Un autre point demande de la mesure : les services qui promettent de « résoudre automatiquement » les captchas. Ils peuvent transmettre vos données de navigation à des intermédiaires, contourner les règles du site et mettre votre compte en difficulté. Ils ne réparent pas un problème de navigateur. Ils déplacent votre session vers un service que vous ne contrôlez pas. Gardez vos actions dans le navigateur habituel et utilisez les procédures prévues par la page.
Les personnes utilisant un lecteur d’écran peuvent chercher le bouton audio ou l’option d’accessibilité incluse dans le module. Cette voie est plus adaptée qu’un agrandissement extrême de l’écran ou que des essais au hasard. Si le module demeure inaccessible, le support du site doit proposer une alternative : formulaire de contact, adresse de messagerie ou contrôle différent. Une sécurité sérieuse n’écarte pas les visiteurs qui utilisent des outils d’assistance.
Les gestes manuels doivent rester naturels. Faites défiler la page si vous souhaitez la lire. Positionnez le curseur sans mouvements forcés. Remplissez le formulaire à votre rythme réel. Cette régularité produit un signal bien plus cohérent qu’une succession de clics nerveux. La suite consiste à comprendre pourquoi certains sites demandent davantage de preuves que d’autres.
Identifier les demandes légitimes d’authentification et éviter les faux contrôles
L’authentification ne se confond pas avec une simple vérification humaine. Le premier contrôle cherche à savoir si une action provient probablement d’une personne. L’authentification cherche à établir que cette personne est bien titulaire d’un compte. Pour consulter un article public, une vérification légère suffit généralement. Pour modifier une adresse de livraison, accéder à des documents privés ou effectuer un paiement, le site doit demander une confirmation plus robuste.
Le mot de passe reste courant, mais il ne devrait pas porter seul toute la protection d’un compte sensible. Un mot de passe long, unique et conservé dans un gestionnaire de mots de passe résiste mieux aux réutilisations dangereuses. Une phrase de passe de 16 caractères ou plus, composée de mots sans lien direct avec votre vie personnelle, forme une base solide. Évitez les dates de naissance, les prénoms et le nom du site dans le mot de passe.
Choisir une preuve d’humanité adaptée au niveau de risque
La preuve demandée doit correspondre à l’action. Une inscription à une newsletter peut se contenter d’un captcha discret et d’un lien de confirmation envoyé par courriel. Une connexion à un espace personnel peut ajouter un code à usage unique, reçu dans une application d’authentification. Une opération bancaire suit des règles propres au secteur financier et peut demander une validation forte par l’application de la banque.
La biométrie intervient parfois sur téléphone ou ordinateur. Empreinte digitale, reconnaissance faciale ou empreinte vocale servent alors à déverrouiller une clé cryptographique conservée sur l’appareil. Elles ne constituent pas une obligation générale pour naviguer sur le web. Refusez toute page qui vous impose soudain une photo de pièce d’identité ou un scan biométrique afin de lire un contenu ordinaire. La demande doit être cohérente avec le service et expliquée par son éditeur.
- Utilisez un gestionnaire pour créer un mot de passe distinct sur chaque site.
- Activez une application d’authentification pour les comptes contenant des données personnelles.
- Conservez les codes de récupération hors de votre boîte mail principale.
- Vérifiez les appareils connectés dans les paramètres du compte après une alerte inhabituelle.
- Fermez la page si un captcha réclame un paiement ou un code bancaire.
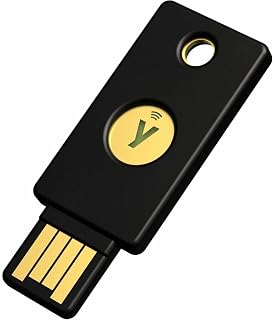
Une clé de sécurité USB compatible FIDO2 représente une solution concrète pour les comptes professionnels ou les services importants. Les modèles courants coûtent environ 25 à 60 euros selon le connecteur USB-A, USB-C ou NFC. Cette clé ne remplace pas forcément toutes les méthodes de connexion, mais elle réduit fortement le risque de phishing quand le site prend en charge le standard. Consultez la documentation officielle du service avant l’achat.
Les liens internes peuvent également aider à comparer les messages affichés par les sites et les solutions de dépannage. Cette page sur la manière de s’assurer que la navigation n’est pas prise pour celle d’un robot rappelle que le rythme de navigation, les cookies et les scripts forment souvent le premier niveau de contrôle. Une autre ressource explique comment valider une demande pour prouver que vous n’êtes pas automatisé sans transmettre d’informations inutiles.
Le bon test ne vous demande donc ni de vous exposer davantage, ni de contourner les protections. Il vous invite à confirmer une action dans un cadre proportionné. Lorsque la demande change de nature, par exemple avec une preuve documentaire ou biométrique, le niveau de risque doit justifier ce passage.
Corriger les blocages anti-bot quand le site vous prend pour un programme
Un système anti-bot peut commettre une erreur. Une personne utilisant un VPN, un réseau partagé, un navigateur renforcé ou une connexion instable peut être classée comme suspecte. Ce classement ne signifie pas que votre appareil contient un virus. Il indique qu’un ou plusieurs signaux techniques ne ressemblent pas au profil attendu par le service.
Procédez dans un ordre stable, sans modifier dix réglages à la fois. Fermez les onglets identiques. Gardez une seule fenêtre ouverte sur le site. Rechargez la page une seule fois avec le bouton du navigateur. Si le message revient, ouvrez une fenêtre de navigation privée afin de vérifier si une extension ou un cookie existant provoque le blocage. Cette manipulation prend environ trois minutes et fournit un résultat clair.
Une méthode de dépannage en cinq gestes mesurables
- Contrôlez la connexion en ouvrant deux sites fiables et différents.
- Désactivez temporairement le VPN, le proxy ou le réseau Tor pour la page concernée.
- Autorisez les cookies nécessaires, puis supprimez seulement ceux du domaine bloqué.
- Coupez les extensions de blocage une par une pour repérer celle qui empêche le contrôle.
- Contactez le site avec la date, l’heure, le navigateur et le message exact si le refus persiste.
La suppression sélective des cookies évite de perdre toutes vos connexions. Dans les paramètres du navigateur, recherchez les données du site concerné, supprimez-les, fermez l’onglet puis revenez sur l’adresse. Vous repartez alors avec une session propre. Cette opération est souvent plus utile qu’un nettoyage complet, qui efface aussi des préférences et des accès enregistrés sans traiter la cause.
Les outils d’automatisation créent aussi des difficultés. Une extension qui remplit les formulaires, un script de rafraîchissement, un logiciel de collecte de prix ou un gestionnaire d’onglets agressif peut produire des requêtes répétées. Désactivez ces outils pendant votre visite. Les sites protègent parfois leurs pages parce que des robots aspirent leurs contenus ou épuisent leurs ressources serveur, pas parce qu’ils souhaitent compliquer l’accès des lecteurs.
Le support technique peut agir si vous lui donnez des renseignements utiles. Indiquez le nom du navigateur et sa version, le type d’appareil, la date et l’heure approximative, ainsi qu’une capture d’écran ne contenant aucune donnée personnelle. N’envoyez jamais un mot de passe, un code de double authentification ou une image de document d’identité pour résoudre un simple blocage de page. Un support sérieux ne vous les demandera pas.
Sur un téléphone, vérifiez aussi le mode économie de données. Certains appareils limitent le chargement des scripts ou bloquent les cookies tiers de manière stricte. Testez le même site avec le navigateur installé d’origine, puis avec un second navigateur à jour. Si l’un fonctionne et l’autre non, le problème vient presque toujours d’un réglage local ou d’une extension, non de votre identification utilisateur.
Un refus persistant après ces contrôles doit être traité comme une pièce qui accroche dans une machine : forcez moins, observez davantage. Le message exact, l’heure et le navigateur permettent au site de chercher le point de blocage sans élargir inutilement l’accès à votre compte.
Préserver les interactions humaines sur un site protégé par une barrière automatique
La protection technique ne devrait pas rendre un site froid ou inaccessible. Les visiteurs viennent lire, apprendre, partager une réalisation ou poser une question précise. Les interactions humaines ont un rythme, des hésitations et des besoins d’accessibilité variés. Un bon dispositif anti-bot se place en arrière-plan quand le comportement paraît normal, puis augmente son contrôle seulement lorsqu’une activité sort des limites prévues.
Les formulaires de commentaire illustrent bien cet équilibre. Sans filtre, ils reçoivent des liens indésirables et des textes produits à la chaîne. Avec un filtre trop dur, une personne qui raconte un problème de fermeture éclair ou demande la référence d’un papier 220 g/m² se voit rejetée. Le réglage utile combine plusieurs protections légères : limite du nombre d’envois, champ invisible pour les robots, validation d’adresse courriel et contrôle plus marqué seulement en cas de comportement inhabituel.
Les indices qui distinguent une navigation normale d’une activité automatisée
Un site peut relever la cadence de publication, le nombre de pages demandées à la minute ou la répétition exacte d’un même message. Un robot publie souvent le même texte sur des dizaines de pages. Une personne reformule, revient en arrière, lit une réponse et ne soumet pas 50 formulaires en 30 secondes. Ces différences permettent de protéger les ressources sans exiger un défi visuel à chaque visite.
Les administrateurs doivent toutefois éviter les règles simplistes. Bloquer toutes les adresses VPN pénalise des salariés en télétravail, des voyageurs et des personnes soucieuses de leur confidentialité. Refuser tout navigateur sans cookie tiers peut gêner des réglages de protection légitimes. Une durée de session de 30 à 60 minutes, un seuil raisonnable de requêtes et une voie de contact accessible constituent une base plus équilibrée.
La transparence aide également. Une page peut indiquer qu’elle utilise Anubis de Techaro, un outil destiné à distinguer un navigateur normal d’un accès automatisé. La mention de la version déployée, telle que 1.22.0, permet aux personnes techniques d’identifier le composant sans leur imposer de connaissance particulière. Une explication courte sur les cookies et JavaScript rassure davantage qu’un message vague annonçant seulement un « accès refusé ».
Les sites qui demandent une identification utilisateur doivent séparer clairement ce qui relève de la sécurité de ce qui sert à la communication commerciale. Une adresse courriel nécessaire à la création d’un compte ne doit pas devenir automatiquement une autorisation de prospection. Une preuve d’humanité ne doit pas servir à aspirer des données personnelles. Cette séparation protège le visiteur et renforce la confiance dans le service.
Le dialogue avec l’utilisateur passe aussi par un message d’erreur lisible. Indiquez que la session a expiré, que JavaScript est désactivé ou que trop de tentatives ont été envoyées. Évitez les codes obscurs sans solution. Un délai précis, comme « réessayez dans 15 minutes », donne un repère concret. Une adresse de contact rend la situation récupérable si le blocage touche une démarche urgente.
Les contrôles automatiques sont utiles lorsqu’ils restent proportionnés, accessibles et explicables. Une personne doit pouvoir ouvrir une page, effectuer son geste, recevoir une réponse et conserver la maîtrise de ses informations, sans transformer chaque visite en épreuve d’identité.
{« @context »: »https://schema.org », »@type »: »FAQPage », »mainEntity »:[{« @type »: »Question », »name »: »Pourquoi un captcha apparau00eet-il alors que je suis bien une personne ? », »acceptedAnswer »:{« @type »: »Answer », »text »: »Le contru00f4le du00e9tecte des signaux techniques inhabituels, comme des cookies bloquu00e9s, un VPN, une adresse ru00e9seau partagu00e9e, un navigateur ancien ou des requu00eates ru00e9pu00e9tu00e9es. Il ne su2019agit pas du2019un jugement sur votre identitu00e9. »}},{« @type »: »Question », »name »: »Faut-il du00e9sactiver toutes mes protections pour passer un test antispam ? », »acceptedAnswer »:{« @type »: »Answer », »text »: »Non. Autorisez seulement les u00e9lu00e9ments nu00e9cessaires au site concernu00e9, comme JavaScript et les cookies de session. Du00e9sactivez temporairement une extension uniquement si elle bloque la page, puis ru00e9activez-la apru00e8s la visite. »}},{« @type »: »Question », »name »: »Un captcha peut-il demander mon mot de passe ou un code bancaire ? », »acceptedAnswer »:{« @type »: »Answer », »text »: »Non. Un captcha lu00e9gitime demande une action limitu00e9e sur la page. Fermez immu00e9diatement une page qui ru00e9clame un mot de passe, un code SMS bancaire, un paiement ou lu2019installation du2019un logiciel pour confirmer votre humanitu00e9. »}},{« @type »: »Question », »name »: »La biomu00e9trie est-elle nu00e9cessaire pour prouver que je ne suis pas un robot ? », »acceptedAnswer »:{« @type »: »Answer », »text »: »Non. La biomu00e9trie peut servir u00e0 du00e9verrouiller un appareil ou u00e0 renforcer lu2019accu00e8s u00e0 certains services sensibles, mais elle nu2019est pas adaptu00e9e u00e0 la simple consultation du2019un site ou u00e0 un contru00f4le antispam courant. »}}]}Pourquoi un captcha apparaît-il alors que je suis bien une personne ?
Le contrôle détecte des signaux techniques inhabituels, comme des cookies bloqués, un VPN, une adresse réseau partagée, un navigateur ancien ou des requêtes répétées. Il ne s’agit pas d’un jugement sur votre identité.
Faut-il désactiver toutes mes protections pour passer un test antispam ?
Non. Autorisez seulement les éléments nécessaires au site concerné, comme JavaScript et les cookies de session. Désactivez temporairement une extension uniquement si elle bloque la page, puis réactivez-la après la visite.
Un captcha peut-il demander mon mot de passe ou un code bancaire ?
Non. Un captcha légitime demande une action limitée sur la page. Fermez immédiatement une page qui réclame un mot de passe, un code SMS bancaire, un paiement ou l’installation d’un logiciel pour confirmer votre humanité.
La biométrie est-elle nécessaire pour prouver que je ne suis pas un robot ?
Non. La biométrie peut servir à déverrouiller un appareil ou à renforcer l’accès à certains services sensibles, mais elle n’est pas adaptée à la simple consultation d’un site ou à un contrôle antispam courant.